نرم افزار مدیریت دسترسی PAM
امروزه با رشد روزافزون فناوری اطلاعات و ارتباطات در سازمانها، یکی از مسائل مهمی که در سازمان ها باید درنظر گرفته شود امنیت است. از طرفی، خطرات مختلفی از قبیل خطرات داخل و بیرونی، سازمان ها را تهدیدمیکنند؛ بنابراین استفاده از تجهیزات و سیاستها و امکانات امنیتی میتواند نقش مهمی را در تأمین امنیت سازمان ها ایفا نماید. یکی از ابزارهای مهم در جلوگیری و کاهش تهدیدات، سامانه PAM است.
PAMبا کنترل، نظارت و تامین امنیت حساب های ممتاز نه تنها از داده ها در برابر افراد مخرب داخلی و اشخاص ثالت محافظت می کند، بلکه پیوستگی تجارت را نیز به معنای واقعی تضمین می کند.این راهکار کلیه الزامات امنیتی را در زیر یک سقف ارائه می دهد و تعادل بین کارایی فناوری اطلاعات، امنیت و انطباق پذیری را ایجاد می کند.
با استفاده از سامانه PAM کنترل دسترسی جزء به جزء را برای کاربران ممتاز فراهم می کند، حتی اگر کاربران به طور ذاتی دسترسی ادمین داشته باشند و محدود کردن دسترسی آنها به هر سیستمی امکان پذیر نیست. این امکان وجود دارد برای چندین فن آوری، از قبیل سیستم عامل، بانک اطلاعاتی(sql)، شبکه و دستگاه های امنیتی و غیره. کنترل دسترسی جزء به جزء به سازمان ها کمک می کند، سیستم های خود را از دسترسی غیرمجاز و خطاهای غیرعمدی محافظت کنند. این ویژگی اجازه می دهد تا از طریق یک سیاست متمرکز و مبتنی بر نقش، محدودیت و کنترل کاربران ممتاز را مدیریت کنید.این قابلیت ها به مدیران فناوری اطلاعات امکاناتی نظیر محدود کردن دستورات اجرایی و فیلتر کردن برای اطمینان از دسترسی ایمن، مجاز و کنترل شده به سیستم های هدف می دهد. با ارائه عمیق ترین سطح کنترل بر روی کنترل کننده ها و پردازنده های داده، سطح خطر را به حداقل می رساند.
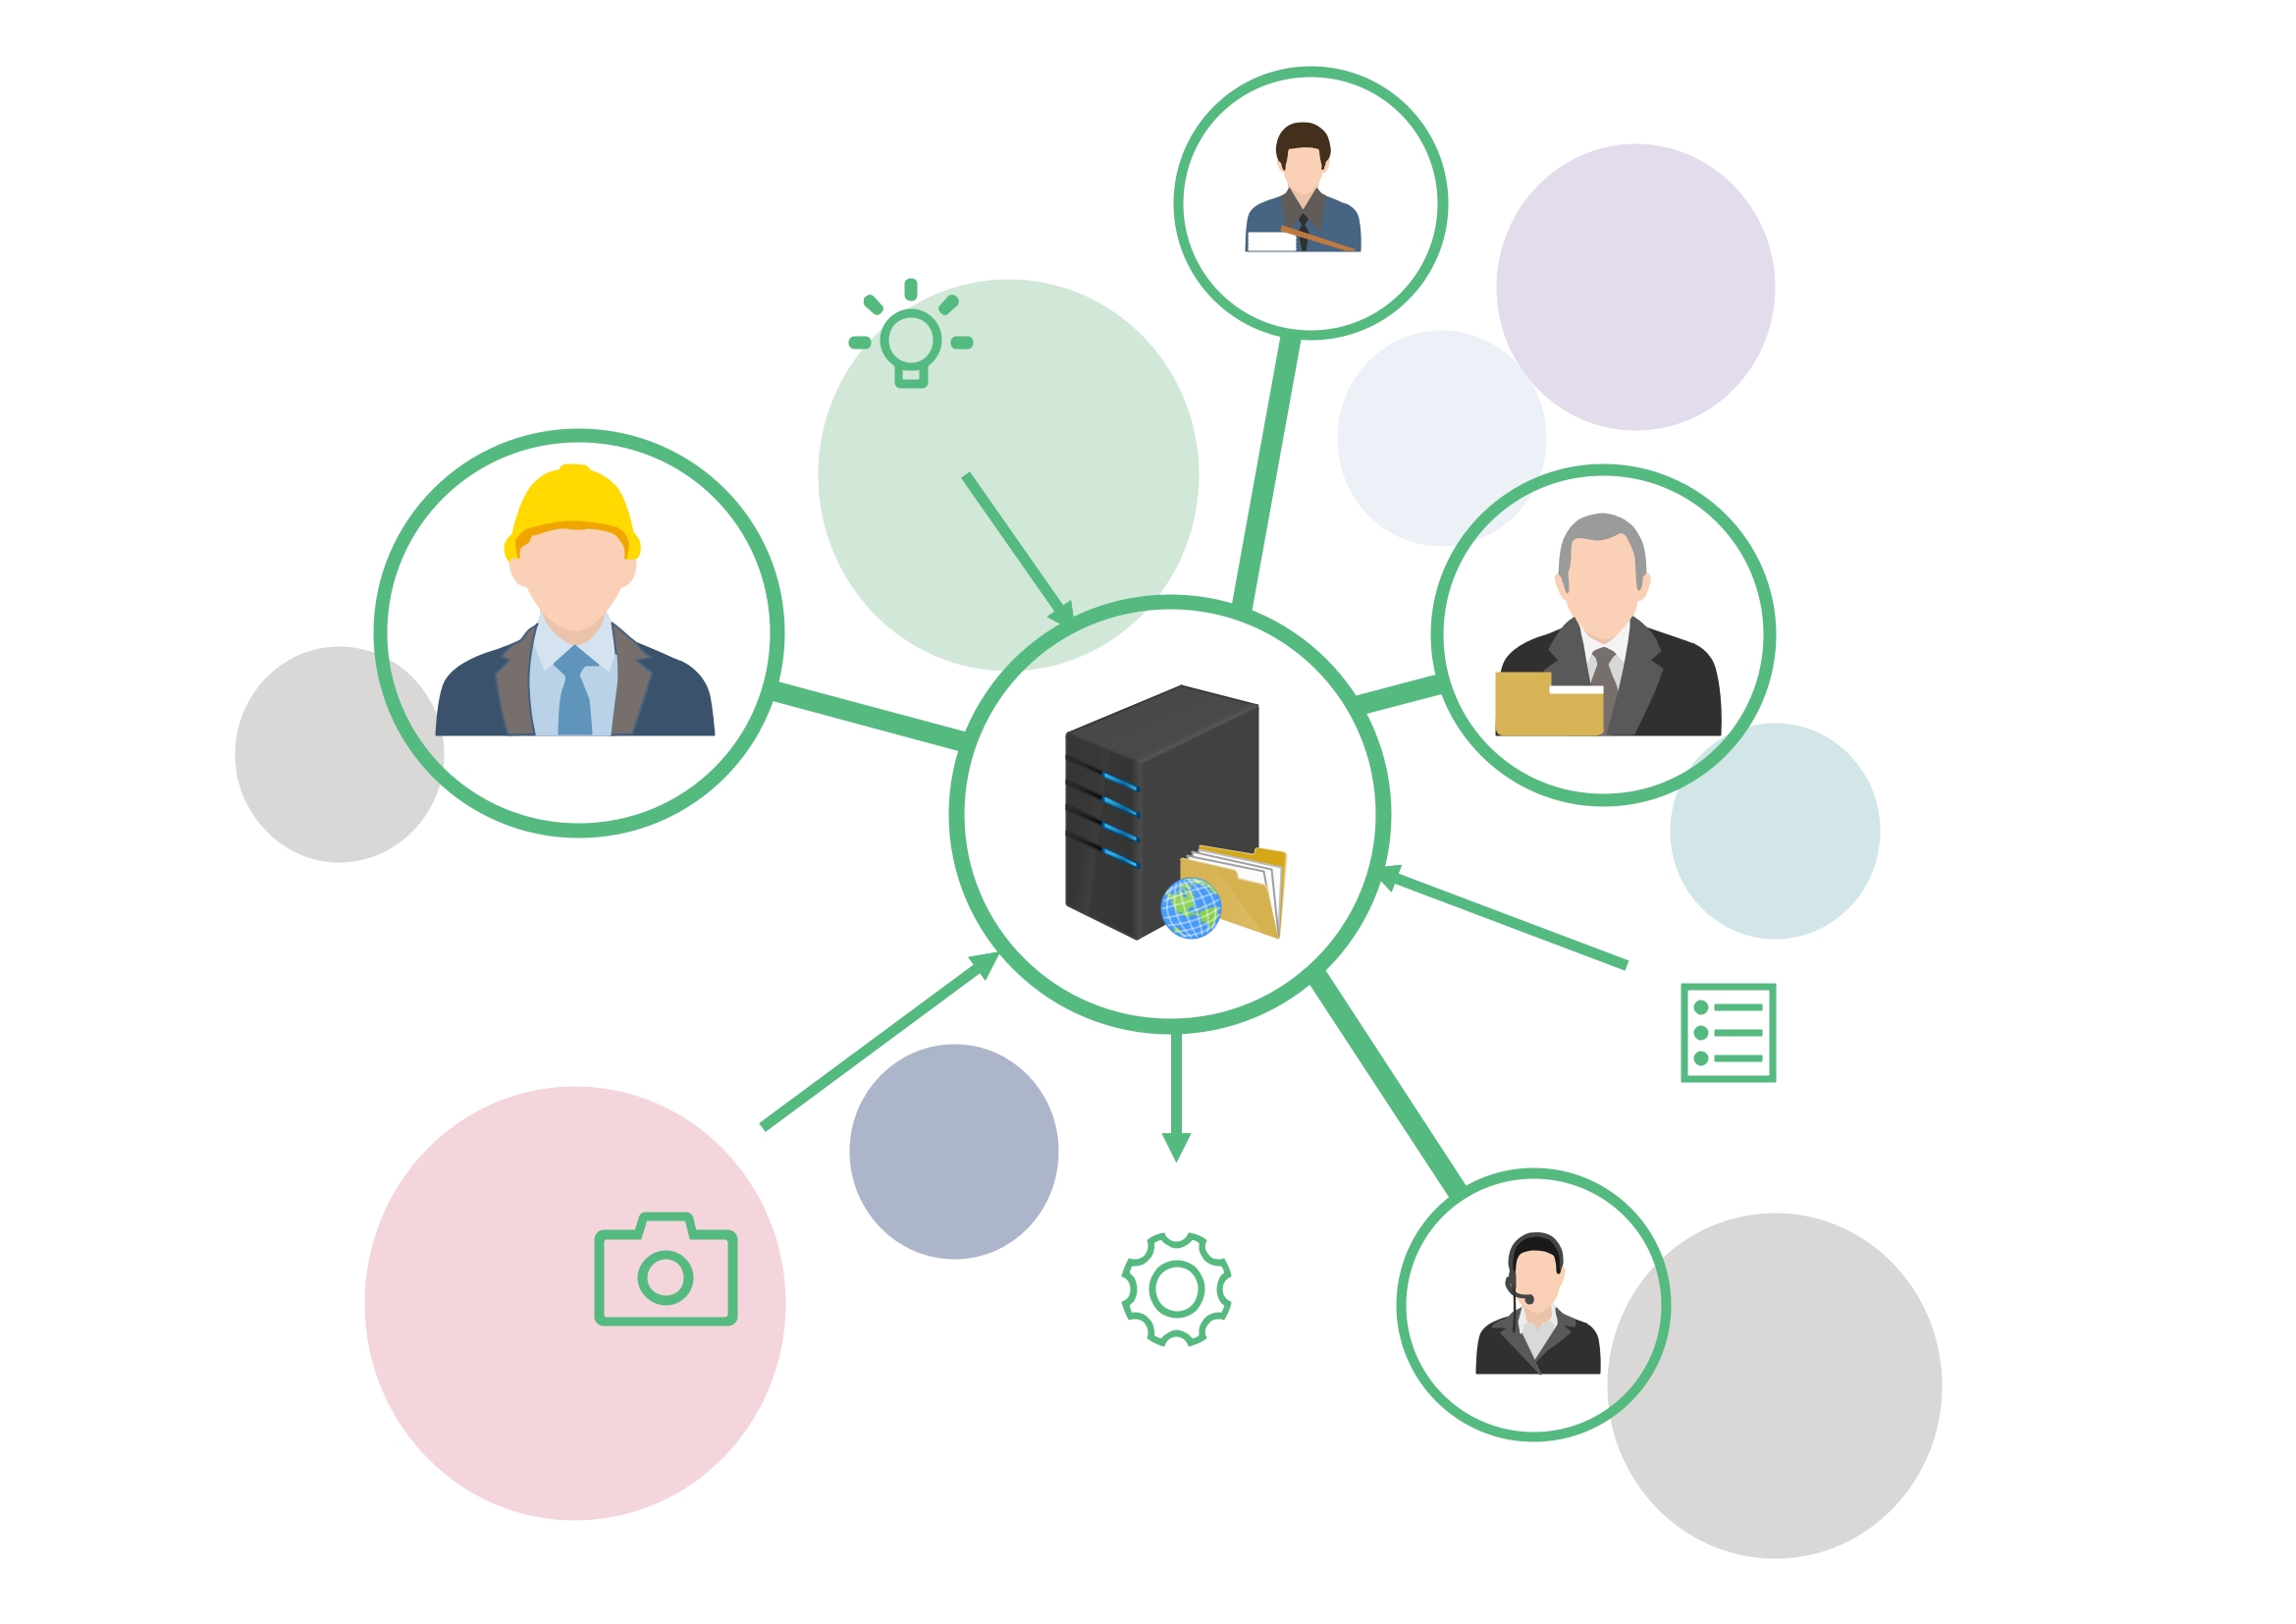
PAM یک لایه محافظتی انتزاعی نسبت به ساختار زیربنایی IT فراهم می کند، بنابراین کاربران را قادر می سازد با استفاده از شناسه کاربری، گذرواژه ها و یک OTP منحصربفرد وارد سیستم شوند.یکی دیگر از ویژگی دیگر PAM این امکان را میدهدکه دسترسی را بر اساس “نیاز به انجام” فراهم کند و می تواند فعالیت های کاربران را حتی اگر کاربر ممتاز باشد، یطور مشخص ردیابی کند.
راهکار مدیریت دسترسی ممتاز PAM نه تنها چتر ایمنی را برای زیرساخت ها و داده های زیربنایی فناوری اطلاعات فراهم می کند، بلکه یک حسابرسی کامل از فعالیت های مرتبط با حساب های ممتاز را نیز حفظ می کند. این ابزار کنترل ریسک، آسیب پذیری ها را شناسایی کرده و خطرات را در سطوح مختلف مانند سیستم عامل، بانک اطلاعاتی و سرورها ارزیابی می کند.َ